-
صفحه اصلی
خوش آمدید!
به وبسایت انفورماتیک رویای پارسیان ارائه کننده انواع خدمات اینترنتی در ایران خوش آمدید . شما نیز همین امروز برای داشتن یک وب سایت اقدام کنید ما تا پایان راه همراه شما خواهیم بود.
با استفاده از سرویسها و مشاوره با بهترین مهندسین ما در ایران ، به شما کمک خواهیم کرد که به رتبه و اعتبار خوب جهانی دست پیدا کنید. شاید شما نیز مدتهاست در پی رسیدن به اعتبار و جایگاه مناسب جهانی خود هستید ، با کمک ما این مسیر را در کوتاه ترین زمان ممکن طی خواهید نمود.
قدرتمندترین سرورهای دنیا
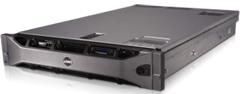
ارائه انواع خدمات میزبانی وب و هاستینگ بر روی بهترین سرورها در دیتاسنترهای اروپا و آمریکا ، سرویس هاست انفورماتیک رویای پارسیان را به یکی از بهترین میزبان های هاست ایرانی تبدیل کرده است.
-
سرور مجازی و اختصاصی
فروش سرورهای اختصاصی و مجازی سازی شده، آمریکا، آلمان و هلند – تخصیص منابع اختصاصی با بالاترین کیفیت و ارزان ترین قیمت
سرورهای اختصاصی سرورهای مجازی - چت انلاین

باگ امنیتی در نسخه های پی اچ پی
در تاریخ ۲۱ اکتبر ۲۰۲۶، دو آسیبپذیری امنیتی بحرانی در زبان برنامهنویسی PHP اعلام شدند که بیش از ۷۰ درصد وبسایتهای سراسر جهان، از جمله وردپرس و سایر سیستمهای مدیریت محتوای بزرگ، را تحت تأثیر قرار میدهند.
این دو آسیبپذیری با شناسههای CVE-2026-109618 و CVE-2026-109619، امتیاز بحرانی ۹٫۲ از ۱۰ را دریافت کردهاند. این آسیبپذیریها توسط هوش مصنوعی کشف شدهاند و به مهاجمان اجازه میدهند بدون نیاز به احراز هویت، از راه دور کدهای مخرب اجرا کنند. این موضوع میتواند به نفوذ و به خطر افتادن امنیت کل وبسایتها و سرورها منجر شود.
تاکنون چندین مورد سوءاستفاده از این آسیبپذیریها گزارش شده است و انتظار میرود طی هفتههای آینده موارد بیشتری نیز رخ دهد. بهعنوان یک اقدام پیشگیرانه، چندین نهاد دولتی و مؤسسه مالی، هنگام اعمال وصله امنیتی حیاتی، دسترسی به منابع خود را بهطور موقت محدود کردهاند.
وصله امنیتی موردنیاز هماکنون منتشر شده است و باید فوراً نصب شود. پروژه PHP نسخههای زیر را منتشر کرده است:
-
PHP 8.5.12
-
PHP 8.4.27
-
PHP 8.3.36
-
PHP 8.2.35
بر روی سرور هاستینگ ما آخرین نسخه پتچ های cpanel و php را نصب کرده ایم. اما اگر اسکریپت وردپرس سایتتان هم قدیمی شده نسبت به آپگرید وردپرس و قالب و پلاگین های سایتتان اقدام نمایید.
Monday, October 26, 2026
ناحیه کاربری
دسترسی سریع
پشتیبانی : همه روزه 9 صبح الی 18
درباره ما
ارائه انواع خدمات میزبانی وب و هاستینگ از سا ل 1386 بر روی بهترین سرورها در دیتاسنترهای اروپا و آمریکا ،
سرویس های متنوع انفورماتیک رویای پارسیان را به یکی از بهترین سرویس ها در میان شرکت های میزبانی تبدیل کرده است.
استفاده از سرورهای قدرتمند Dell با هارد Raid سخت افزاری و بک آپ گیری منظم به همراه استفاده از آخرین آپدیت های نرم
افزارها و کنترل پنل ها و مانیتورینگ 24 ساعته کلیه سرورها ،
از ویژگی های این سرویس ها می باشد.